SMS of Death Bikin HP Android Bootloop Tanpa Klik Link, Ini Cara Cek dan Amannya
Celah bernama “SMS of Death” (CVE-2026-58882) membuat HP Android bisa mogok, memutus panggilan, bahkan terjebak bootloop hanya karena menerima SMS khusus, tanpa perlu diklik. Perbaikannya sudah masuk pembaruan Oktober 2026 untuk Android 14 ke atas, sedangkan Android 12 dan 13 dilaporkan belum kebagian.
Ceritanya
JAKARTA – Pemilik HP Android diimbau segera memeriksa pembaruan keamanan setelah terungkapnya celah “SMS of Death” yang bisa membuat ponsel bootloop tanpa perlu mengeklik tautan apa pun. Menurut BleepingComputer, Cybernews, dan Selular.ID, celah dengan kode CVE-2026-58882 ini ditemukan peneliti keamanan Mark Blaszczyk, yang melaporkannya ke Google pada Mei 2026 dan memublikasikan temuannya akhir Oktober.
Serangan ini tergolong zero-click: korban tidak perlu membuka atau menyentuh apa pun. Pesan jahat bahkan tidak pernah muncul di kotak masuk SMS, sehingga pemilik HP tidak sadar sedang menjadi sasaran.
Sekilas SMS of Death
- Kode celah
- CVE-2026-58882
- Pemicu
- SMS WAP Push 8 byte
- Versi rentan
- Android 12 ke atas tanpa patch
- Patch
- Pembaruan Oktober 2026 (Android 14–17)
Apa celahnya
Masalahnya ada pada cara Android memproses pesan WAP Push, jenis SMS khusus yang diolah sistem di latar belakang. Menurut BleepingComputer, penyerang cukup mengirim pesan WAP Push cacat sepanjang delapan byte sebagai SMS data ke port 2948. Nilai panjang header di pesan itu tidak diperiksa dengan benar, lalu berubah menjadi angka negatif dan memicu galat yang membuat proses telepon com.android.phone mogok.
Akibatnya, panggilan yang sedang berlangsung bisa terputus, termasuk panggilan darurat, dan layanan seluler hilang sementara. Cybernews menjelaskan, ponsel biasanya pulih dalam hitungan detik, tetapi karena pesan tak pernah dikonfirmasi diterima, operator terus mengirim ulang dan pesan itu diproses lagi tiap kali HP menyala.
Kenapa bisa sampai bootloop
Satu pesan memang hanya membuat gangguan singkat. Namun, menurut BleepingComputer dan Digital Trends, sekitar 20 pesan berbahaya cukup untuk membuat ponsel terjebak dalam siklus mulai ulang. Dalam pengujian, sebuah perangkat Android 12 masuk ke mode pemulihan kira-kira tiap 90 detik hingga pemiliknya terpaksa melakukan reset pabrik.
Perlu dicatat, ini serangan yang melumpuhkan layanan, bukan pencurian data. Digital Trends menegaskan celah ini tidak dipakai untuk mencuri kata sandi atau data pribadi, dan belum ada bukti terkonfirmasi soal serangan yang meluas.
HP apa yang terdampak
- Risiko ditentukan versi Android dan status patch, bukan merek, menurut Digital Trends.
- Peneliti berhasil mereproduksi serangan pada Google Pixel 9 dengan firmware April 2026 dan beberapa Samsung Galaxy seri A, menurut Cybernews.
- Android 12 dan 13 dilaporkan belum menerima perbaikan, sehingga perangkat lama yang tak lagi mendapat dukungan tetap rentan.
Cek Dulu! Sudah ada patch atau belum
Kabar baiknya, perbaikan sudah ada. Google menyiapkan perbaikan berjudul “Fix remote DoS in decodeWapPdu” yang menangkap galat dan menghapus pesan berbahaya dari basis data SMS, menurut BleepingComputer. Perbaikan itu masuk pembaruan keamanan Oktober 2026 untuk Android 14 sampai 17, meski celahnya tidak tercantum di buletin keamanan Oktober Google.
- Buka Pengaturan, lalu cari informasi “tingkat patch keamanan” atau “security patch level”. Letak menunya berbeda di tiap merek, seperti dicatat Digital Trends.
- Pastikan tanggal patch minimal Oktober 2026, lalu pasang pembaruan terbaru yang tersedia.
- Mulai ulang HP setelah memperbarui, karena BleepingComputer menyebut restart bisa diperlukan agar perbaikan berlaku.
- Jika HP masih di Android 12 atau 13 dan tak lagi mendapat pembaruan, pertimbangkan hal itu saat memilih perangkat berikutnya.
Kalau HP terlanjur bootloop
Reset pabrik memang bisa memulihkan ponsel, tetapi data di dalamnya ikut terhapus. Cybernews dan BleepingComputer menyebut ada cara lain lewat Android Debug Bridge (ADB) untuk menghapus pesan bermasalah sesaat setelah HP menyala, namun cara ini butuh komputer dan pengetahuan teknis. Karena itu, mencadangkan data secara rutin adalah langkah aman paling sederhana. Kode uji coba celah ini sudah beredar publik, dan Cybernews mengingatkan bahwa memakainya terhadap orang lain adalah tindak pidana serius.
Yang belum diketahui
Belum jelas kapan masing-masing pabrikan menyalurkan pembaruan Oktober ke semua model, karena distribusinya bergantung pada pabrikan dan operator, menurut Selular.ID. Belum ada pula keterangan apakah Google akan memberi perbaikan untuk Android 12 dan 13, maupun data jumlah perangkat yang masih rentan di Indonesia.
Metode dan foto arsip
Metode: naskah disusun dari laporan Selular.ID, BleepingComputer, Cybernews, dan Digital Trends; hal yang belum diumumkan tidak ditulis.
Foto adalah foto arsip berlisensi bebas dari Wikimedia Commons, bukan dokumentasi peristiwa terbaru.
Jejak sumber
Artikel ini merupakan kompilasi dari sumber terbuka, bukan liputan lapangan atau wawancara langsung redaksi.
- Selular.ID – Celah SMS of Death lumpuhkan ponsel
- BleepingComputer – SMS of Death exploit crash unpatched phones
- Cybernews – Invisible SMS of Death reboot loop
- Digital Trends – Android SMS of Death vulnerability
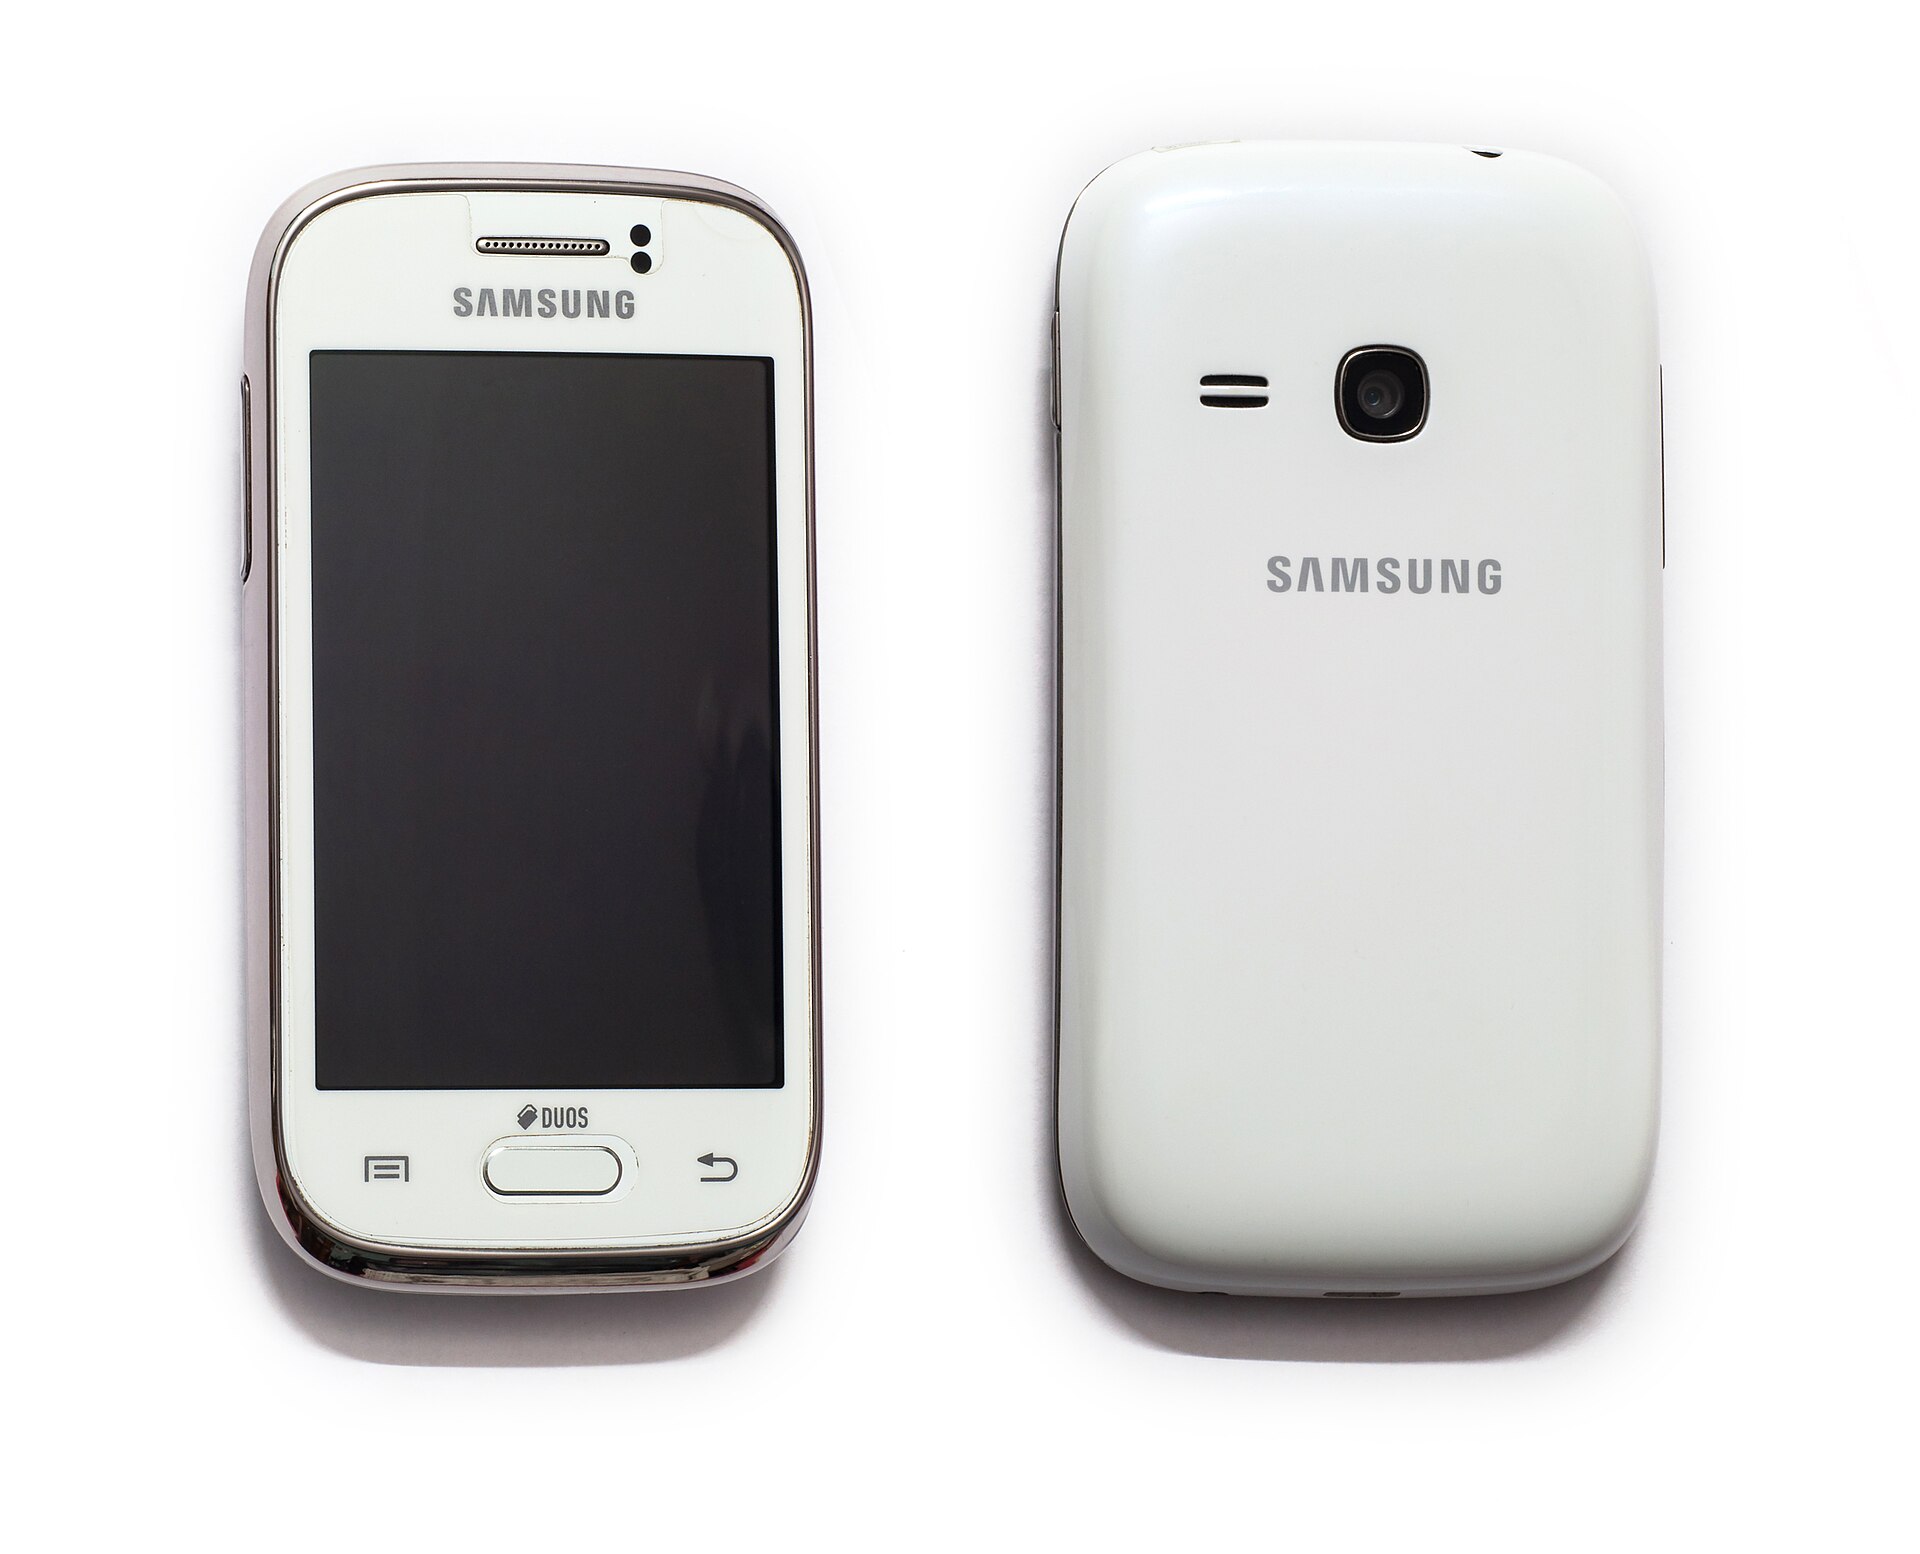
- Wikimedia Commons – Ponsel Android dengan layar menyala, ilustrasi celah SMS bootloop
- Wikimedia Commons – Ponsel Samsung Galaxy berbasis Android


Panel ini tidak menyatakan bahwa sumber telah diperiksa ulang hari ini. Baca pedoman editorial dan koreksi.
Baca juga
Harga Emas Antam Naik, Buyback Naik Rp25.000: Berapa Selisihnya dan Apa yang Harus Dicek?