Perbankan Jadi Sasaran Terbesar Serangan Siber: Apa Artinya bagi Rekening Kamu? Cek Dulu!
Sekitar 214 ribu aktivitas serangan siber yang terdeteksi pada 7 November 2026 menyasar sektor perbankan, keuangan, dan asuransi. Itu angka deteksi, bukan bukti rekening dibobol. Tim TI bank menjadi penjaga pertama, dan nasabah bisa ikut menutup celah.
Ceritanya
JAKARTA – Dashboard FortiGuard Labs per 7 November 2026 memperlihatkan sekitar 350.600 aktivitas serangan siber yang terdeteksi menyasar Indonesia. Sektor perbankan, keuangan, dan asuransi menjadi sasaran terbesar dengan sekitar 214 ribu aktivitas, disusul sektor pemerintahan dengan sekitar 79 ribu aktivitas, menurut laporan Industry.co.id.
Tekanan siber dalam angka
- Aktivitas terdeteksi
- ±350.600 (7/11/2026)
- Sasaran perbankan, keuangan, asuransi
- ±214 ribu aktivitas
- DDoS kuartal I 2026
- naik 62%
- DDoS bermotif finansial
- ±70%
1. Apakah ini berarti bank kebobolan?
Belum tentu. Angka itu adalah data deteksi, bukan jumlah serangan yang berhasil. Menurut Industry.co.id, yang tercatat mencakup pemindaian celah keamanan, percobaan penerobosan, hingga trafik berbahaya yang diblokir sensor. Hingga laporan itu disusun, belum ada pernyataan resmi Badan Siber dan Sandi Negara (BSSN) maupun Fortinet yang mengonfirmasi angka tersebut secara spesifik.
2. Siapa yang menangkis?
Penjaga pertamanya adalah pegawai TI dan tim keamanan siber di masing-masing bank. Pesan inti yang diterima redaksi menyebut mereka sedang berhadapan dengan para peretas. OJK sebagai regulator juga mengawasi kesiapan bank lewat pengawasan langsung maupun tidak langsung.
“Entah apa yang menjadi Indonesia itu menarik bagi para hacker (peretas), bagi para pelaku kejahatan siber, tetapi memang faktanya Indonesia masuk ke dalam top ten target anomaly traffic,” kata Deputi Komisioner Pengaturan, Perizinan, dan Pengendalian Kualitas OJK Deden Firman Hendarsyah dalam CXO Forum Banking Update 2026 di Jakarta, 13 Mei 2026, seperti dikutip NTVNews dari Antara.
3. Serangannya seperti apa?
Perusahaan keamanan siber StormWall mencatat serangan Distributed Denial of Service (DDoS) terhadap target di Indonesia melonjak 62 persen pada kuartal I 2026 dibandingkan periode yang sama tahun sebelumnya, menurut TIMES Indonesia. Sekitar 70 persen serangan itu bermotif finansial, dan sekitar 41 persen di antaranya disertai permintaan tebusan, lebih tinggi dari rata-rata global di kisaran 30 persen.
Serangan DDoS bekerja dengan membanjiri server dengan lalu lintas data sehingga layanan bisa lambat atau tidak bisa diakses.
4. Apa yang bisa kamu lakukan?
Bagi nasabah, langkah dasarnya sederhana: aktifkan autentikasi dua faktor, jangan klik tautan dari pesan yang tidak dikenal, perbarui aplikasi dan sistem operasi, serta periksa mutasi rekening secara rutin. Saran ini dirangkum dari Industry.co.id dan TIMES Indonesia.
Cek Dulu!
Klaim yang beredar di media sosial soal gangguan bank di kawasan perlu dicek. Gelombang serupa terpantau di kawasan. Malaysia juga disebut menjadi sasaran pada malam yang sama. Namun tidak semua gangguan berarti serangan: pengumuman Bank Islam Malaysia, misalnya, menjelaskan gangguan layanannya berasal dari masalah kompatibilitas aplikasi BIMB Mobile versi 2.10.1 dengan perangkat Android 17.
Di Prancis, grup bank Crédit Mutuel Arkéa memang mengonfirmasi transaksi penipuan akibat serangan siber pada Rabu (4/11/2026), tetapi menyatakan dana nasabah aman, menurut Koran Jakarta. Yang belum diketahui: apakah ada sistem bank di Indonesia yang benar-benar berhasil ditembus dalam gelombang aktivitas yang terpantau pada 7 November 2026. Sampai artikel ini disusun, belum ada pernyataan resmi BSSN, OJK, maupun bank tertentu tentang hal itu, dan tidak ada data publik tentang jumlah pegawai TI dan keamanan siber yang bersiaga di bank-bank nasional.
Metode dan foto arsip
Metode: naskah ini berangkat dari pesan inti yang dikirim ke redaksi, lalu dilengkapi dengan laporan Industry.co.id tentang data FortiGuard Labs, laporan TIMES Indonesia tentang data StormWall, pernyataan pejabat OJK yang dimuat NTVNews (Antara) dan CNBC Indonesia, serta laporan Koran Jakarta tentang insiden bank di Prancis. Unggahan Instagram yang dikirim bersama bahan tidak dapat dibuka tanpa masuk akun, sehingga isinya tidak dikutip.
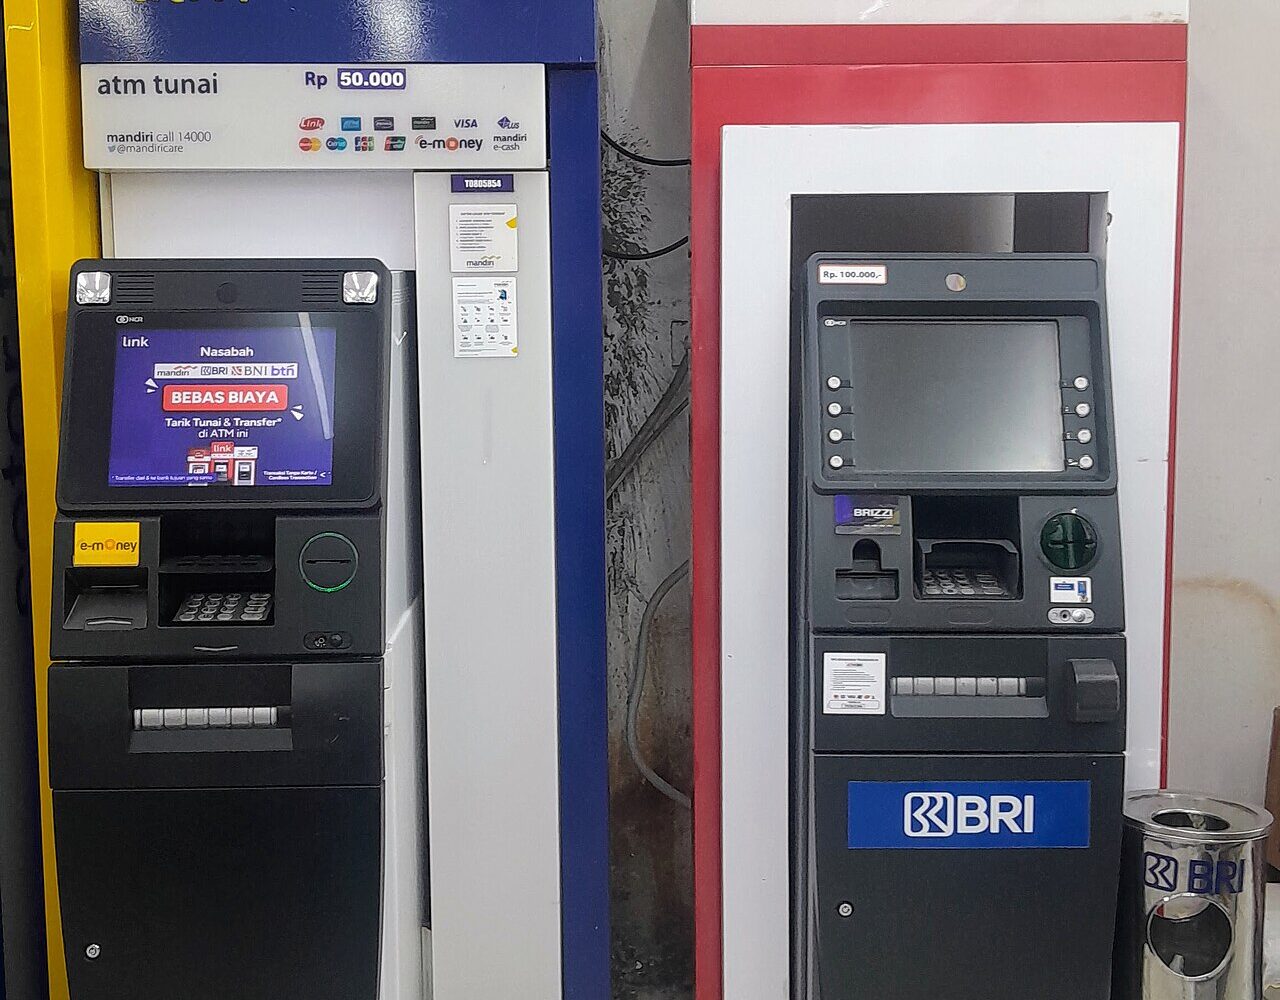
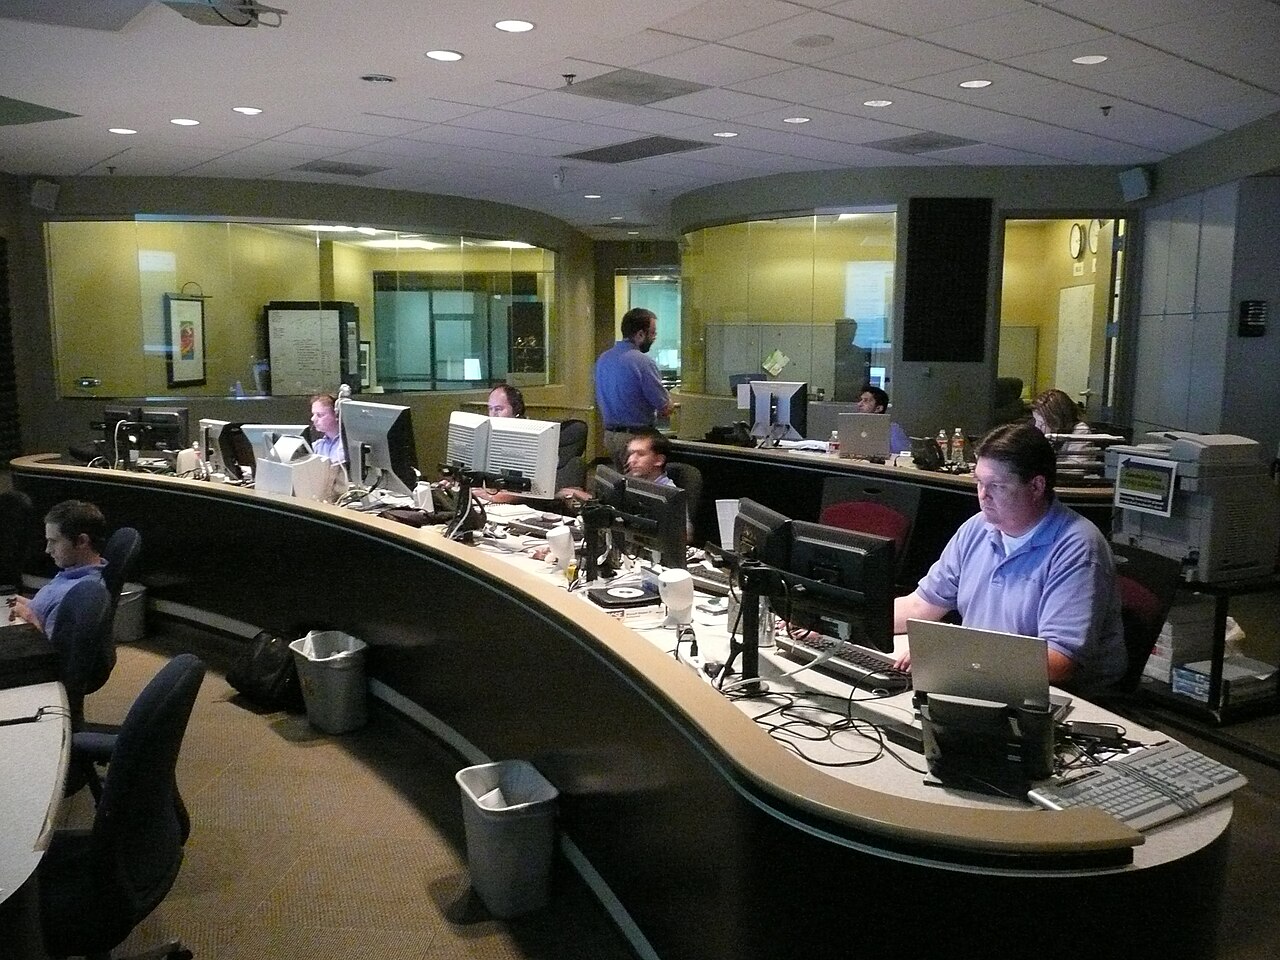
Foto adalah foto arsip berlisensi bebas dari Wikimedia Commons sebagai ilustrasi, bukan dokumentasi bank atau peristiwa tertentu. Jumlah pegawai TI perbankan yang terlibat tidak dipublikasikan dan tidak ditulis.
Jejak sumber
Artikel ini merupakan kompilasi bahan dari tim dan sumber terbuka, bukan liputan lapangan atau wawancara langsung redaksi.
- Industry.co.id – 350.600 aktivitas serangan siber ke Indonesia, perbankan sasaran utama
- NTVNews (Antara) – Indonesia masuk 10 besar target serangan siber, OJK minta perbankan tingkatkan kewaspadaan
- TIMES Indonesia – Serangan siber Indonesia naik 62 persen, perbankan jadi target
- Koran Jakarta – Serangan siber ke bank Prancis jadi peringatan bagi keamanan digital RI
- Unggahan Instagram yang dikirim ke redaksi (tidak dapat dibuka tanpa akun)
- Wikimedia Commons – Dua mesin ATM bank milik negara di dalam sebuah toko
- Wikimedia Commons – Teknisi memantau layar di pusat operasi jaringan, ilustrasi kerja menjaga keamanan siber perbankan


Panel ini tidak menyatakan bahwa sumber telah diperiksa ulang hari ini. Baca pedoman editorial dan koreksi.
Sumber: Industry.co.id, NTVNews (Antara), TIMES Indonesia, Koran Jakarta, Unggahan Instagram yang dikirim ke redaksi (tidak dapat dibuka tanpa akun).
Baca juga
Pemutihan Pajak Kendaraan November 2026: Cek Dulu Tenggat di Jatim, Sumut, Kaltim, dan DKI
Pelunasan Biaya Haji 2027 Dibuka, 5 Hal yang Wajib Dicek Sebelum 10 Desember